Đúng lúc cần
Mở phiên theo yêu cầu.
Không cần chạy nền 24/7.
AI-ASSISTED SECURITY OPERATIONS
Biến dữ liệu rời rạc thành góc nhìn rõ ràng về hạ tầng. Quản trị Windows Server và rà soát dấu hiệu tấn công bằng AI — với quyết định luôn thuộc về bạn.
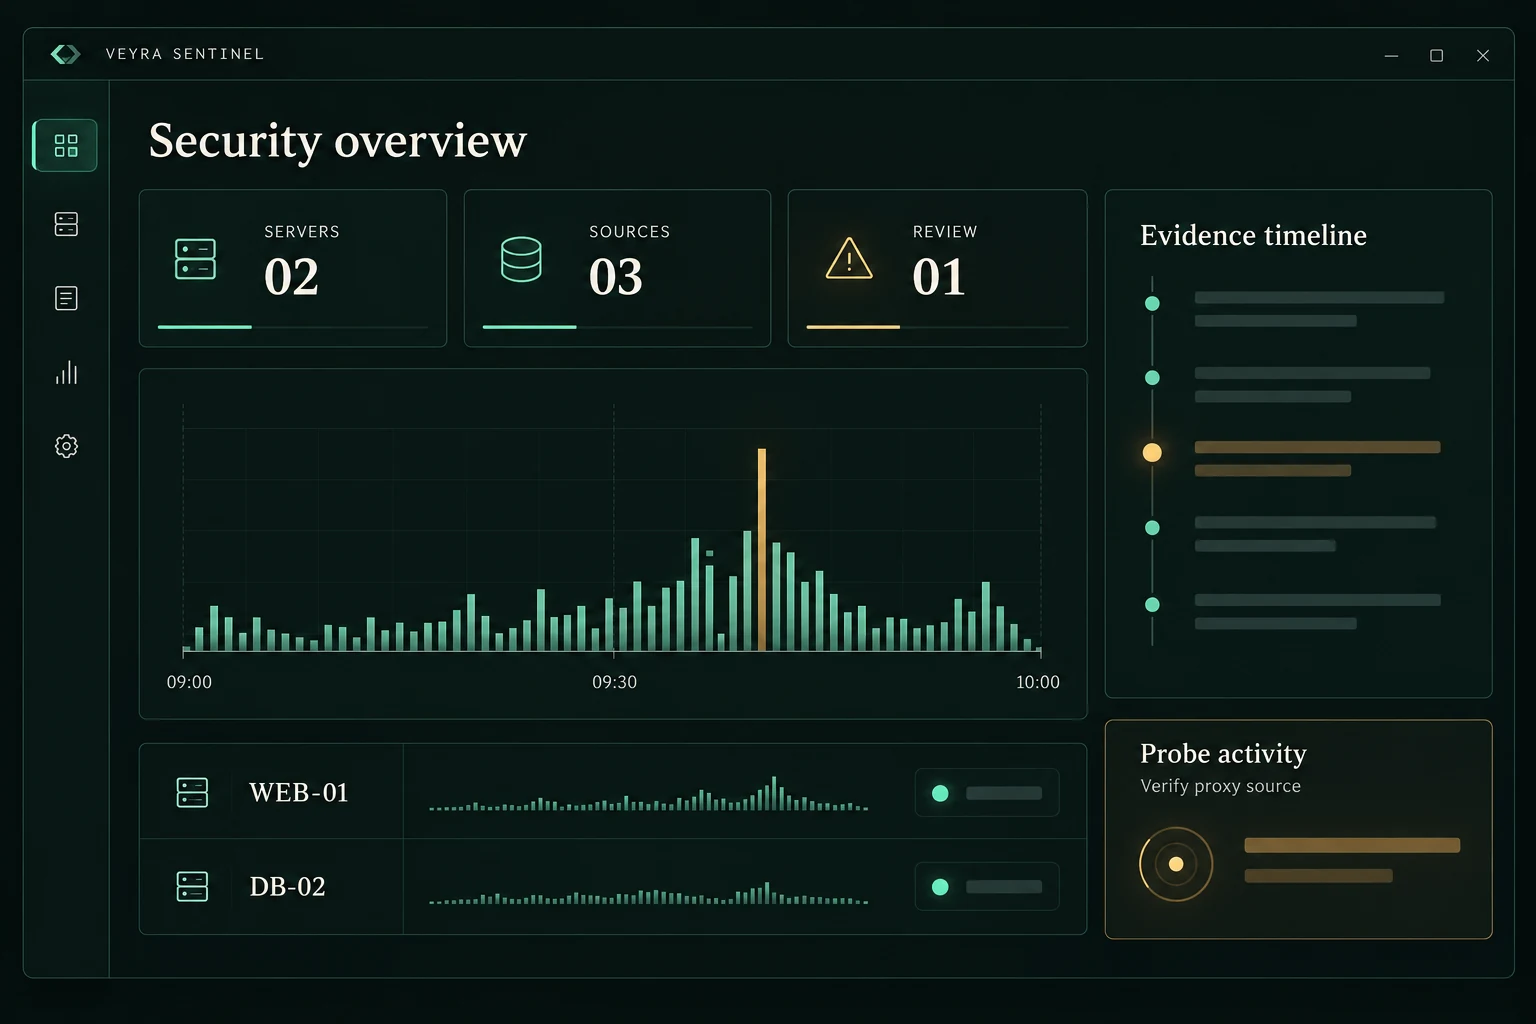
Giao diện concept · Dữ liệu minh họa
Mở phiên theo yêu cầu.
Không cần chạy nền 24/7.
Nhận diện từng máy.
Theo dõi từng tác vụ.
Đọc hiện trạng và log.
Nêu rõ nguồn còn thiếu.
Rà soát để tư vấn.
Xử lý khi được giao riêng.
Từ câu hỏi của quản trị viên đến tác vụ cụ thể trên Windows Server. Ít chuyển đổi công cụ hơn, có đủ ngữ cảnh để làm việc tiếp.
Trợ lý AI sử dụng công cụ MCP để thực hiện PowerShell, theo dõi tiến độ và xác minh kết quả trên đúng server.
Khám phá lại Windows, IIS, log và proxy. Rà soát 60 phút gần nhất, rồi đối chiếu 24 giờ trong ngân sách kiểm tra.
Chỉ đọc cảnh báo antivirus đã có, không khởi chạy quét malware.
Công cụ ghi file kiểm tra SHA-256 và tạo bản sao lưu. Truyền file theo từng phần, kiểm tra hash trước khi hoàn tất.
Lệnh shell tùy ý cần được quản trị viên kiểm soát riêng.
Khám phá một lượt kiểm tra mẫu: từ dấu hiệu ban đầu, nguồn dữ liệu, đến khuyến nghị có lý do và phạm vi rõ ràng.
Log IIS mẫu có request tới /.env và /.git/config. Đây là dấu hiệu dò quét; chưa có bằng chứng truy cập trái phép.
| Thời gian UTC | Đường dẫn | HTTP | Nguồn |
|---|---|---|---|
| 09:42:08 | /.env | 404 | IIS · mẫu |
| 09:43:21 | /.git/config | 404 | IIS · mẫu |
| 09:46:02 | /wp-login.php | 200 | IIS · mẫu |
HTTP 200 không chứng minh đã khai thác thành công. Cần xác minh nội dung phản hồi và cơ chế định tuyến.
Nguồn giả lập: IIS / W3C access log. IP ghi nhận: 192.0.2.1 — địa chỉ proxy mẫu, không quy kết là nguồn tấn công.
Độ tin cậy: cao về dấu hiệu dò quét trong mẫu; chưa đủ dữ liệu về IP gốc hoặc kết quả khai thác. Chưa đọc log proxy ở máy khác.
Mẫu có các sự kiện thất bại, sau đó đăng nhập thành công cùng tài khoản. Có thể là thao tác hợp lệ; cần đối chiếu ca trực và mục đích sử dụng.
ops-demo.Nguồn giả lập: Windows Security và System Event Log. Cửa sổ mẫu 60 phút; chưa có baseline lịch bảo trì hoặc lịch sử người quản trị.
Độ tin cậy: trung bình về liên hệ giữa các sự kiện. Chưa đủ căn cứ kết luận xâm nhập hoặc service độc hại.
Dẫn tới request và nguồn log cụ thể.
Không suy ra xâm nhập từ HTTP status hay IP lạ.
Kết luận không bao quát những nguồn chưa đọc.
Không cần để Agent chạy liên tục. Mỗi lượt làm việc bắt đầu bằng việc xác minh đúng máy và khám phá lại hiện trạng.
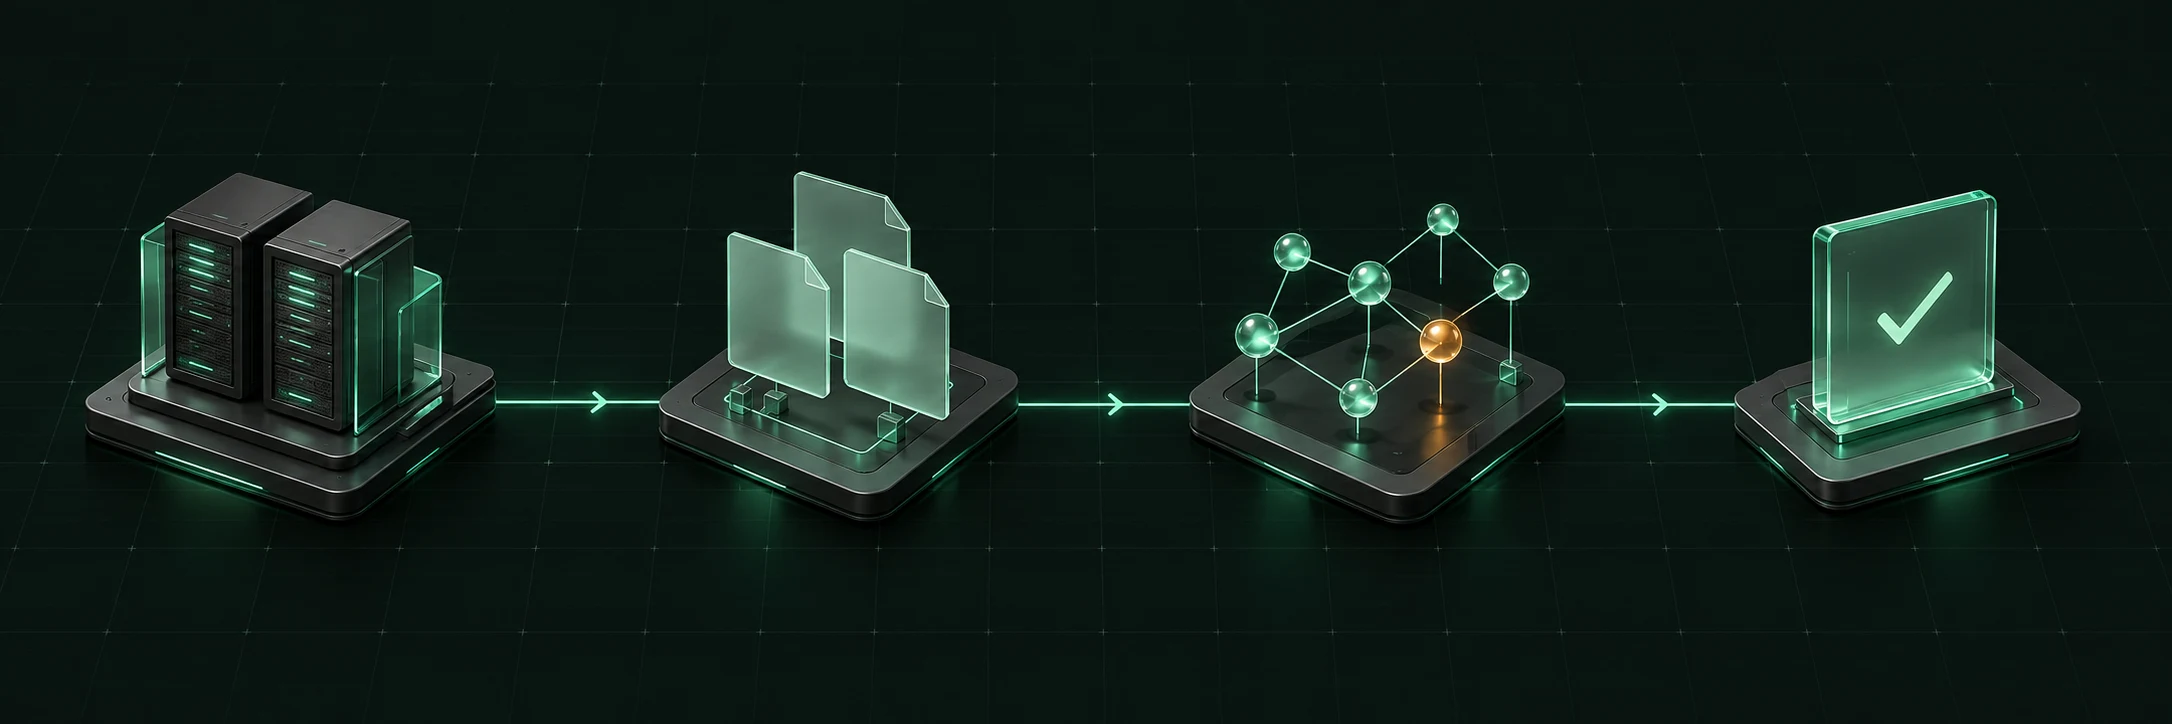
Quản trị viên mở Agent, ghép đôi và xác minh danh tính server.
Khám phá vai trò máy, website, nguồn log và cửa sổ thời gian.
Đối chiếu dấu hiệu, kiểm tra nguồn và ghi rõ dữ liệu còn thiếu.
Nhận khuyến nghị có lý do. Giao riêng thao tác xử lý khi cần.
Mất kết nối không có nghĩa là mất tác vụ. Tra cứu request/job cũ để tiếp tục theo dõi, tránh gửi lại một thao tác chưa rõ kết quả.
Một hướng phát triển cho đội ngũ cần quản lý nhiều tài sản, nhiều vai trò và nhiều nguồn dữ liệu hơn.
Năng lực đề xuất · Chưa triển khaiLiên kết request, đăng nhập, tiến trình và thay đổi hệ thống thành chuỗi sự kiện có thể truy ngược.
Ưu tiên điều tra theo tài sản quan trọng, mức độ ảnh hưởng và bằng chứng liên quan.
Nhận diện thay đổi so với cấu hình chuẩn đã được phê duyệt, có ngữ cảnh lịch bảo trì.
Playbook xử lý sự cố với phạm vi thao tác, bước duyệt và lịch sử để kiểm tra lại.
SSO, phân quyền theo nhóm server và tách môi trường để phối hợp trong doanh nghiệp.
Đối chiếu bằng chứng nhiều nguồn với Splunk và các SIEM khác trên cùng dòng thời gian.
Minh bạch về cách vận hành, dữ liệu và quyền kiểm soát.
Không. Quản trị viên mở ứng dụng khi cần. Gói hiện tại không cài service, scheduled task hay tự khởi động cùng Windows. Phiên không tự hết hạn; đóng cửa sổ hoặc bấm Dừng sẽ thu hồi truy cập và hủy tiến trình tác vụ do Agent quản lý.
Gói portable Remote Agent dành cho Windows Server x64, kèm cloudflared. Mở bằng Administrator, dùng PowerShell 5.1 có sẵn và cần kết nối ra Cloudflare. Server không cần ChatGPT CLI, SDK phát triển hay OpenAI API key. Khả năng chạy trên từng phiên bản Windows cần được nghiệm thu trong môi trường triển khai.
Không. Skill remote-security-audit thu thập và phân tích bằng chứng, đọc cảnh báo antivirus đã có và tư vấn bước tiếp theo. Không khởi chạy quét malware, chặn IP, cách ly file, dừng dịch vụ hoặc sửa cấu hình. Các thao tác xử lý là công việc được giao riêng.
Lệnh chạy bằng quyền tài khoản đã nâng UAC khi mở Agent. Server giữ lịch sử và backup trong thư mục riêng; client bảo vệ khóa phiên bằng Windows DPAPI. Collector lưu báo cáo trên máy quản trị, không tự forward log sang SIEM. Khi sử dụng trợ lý AI, đội ngũ cần lựa chọn bằng chứng được chia sẻ theo chính sách dữ liệu của mình.
Không thể suy ra toàn bộ server an toàn từ một lượt kiểm tra. Báo cáo chỉ kết luận trong phạm vi đã đọc, nêu nguồn thiếu, lấy mẫu và lỗi collector. HTTP 200, IP lạ hoặc nhiều request riêng lẻ không chứng minh xâm nhập. Nhận định sơ bộ hướng tới 30–60 giây trong điều kiện đáp ứng bình thường, không phải cam kết thời gian.
Skill splunk-search là tích hợp tùy chọn để đọc log đã có trong Splunk. Máy quản trị cần cài splunkctl và cấu hình target, xác thực riêng. Nó không tự forward log và không đồng nghĩa với năng lực SIEM Correlation doanh nghiệp trong lộ trình đã được triển khai.
Khám phá cách VEYRA Sentinel có thể đồng hành cùng đội ngũ quản trị và bảo mật của bạn.